هک از راه دور گوشی پیکسل ۱۰ با وجود نصب آخرین وصلههای امنیتی در مسابقه Pwn2Own
سه تیم امنیتی در مسابقه Pwn2Own 2026 موفق شدند گوشی Google Pixel 10 را با وجود نصب آخرین وصلههای امنیتی از راه دور هک کنند و مجموعاً ۵۶۲٬۵۰۰ دلار جایزه بگیرند.

سایبرنامه
@cybernameh
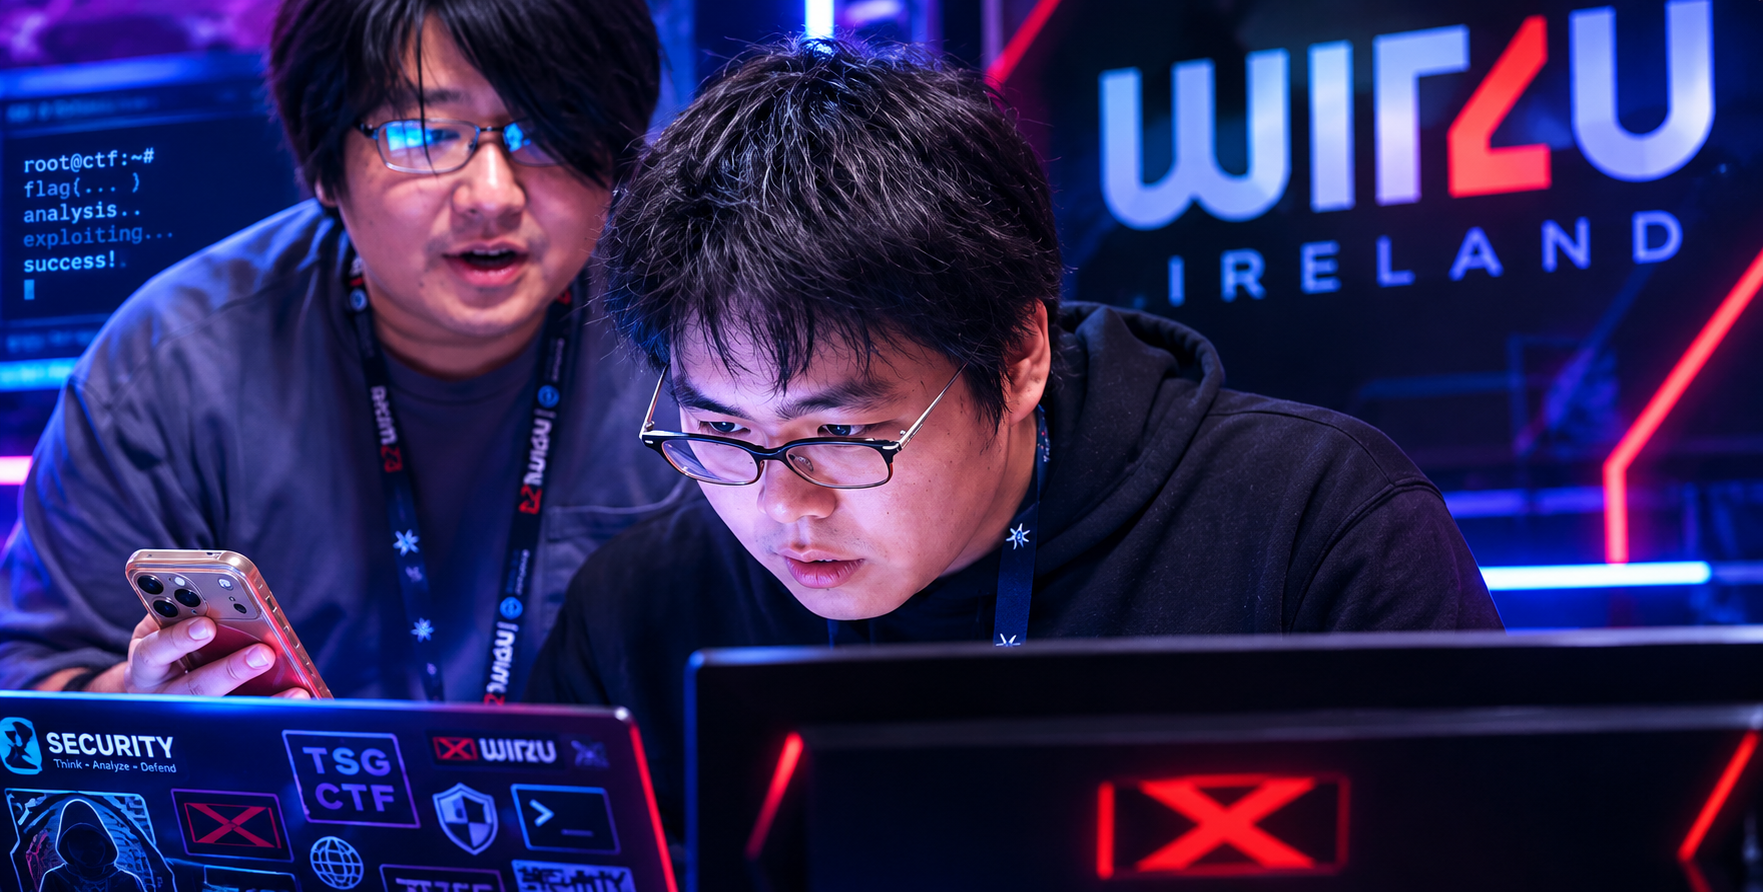
سه تیم امنیتی در جریان مسابقه هک Pwn2Own Ireland 2026 موفق شدند گوشی Google Pixel 10 را از راه دور و با وجود نصب آخرین وصلههای امنیتی مورد حمله قرار دهند. این رقابت در تاریخ ۸ اکتبر در شهر کورک ایرلند برگزار شد و پژوهشگران در مجموع ۵۶۲ هزار و ۵۰۰ دلار جایزه برای سه حمله موفق به این گوشی دریافت کردند. در این میان، تیم Ikotas Labs با دریافت ۳۰۰ هزار دلار، بالاترین جایزه این رقابت را از آن خود کرد.
مسابقه Pwn2Own توسط ابتکار Zero Day Initiative (ZDI) متعلق به شرکت Trend Micro برگزار میشود. هدف این رقابت، شناسایی و نمایش آسیبپذیریهای امنیتی در محصولات فناوری است. شرکتکنندگان باید حملات عملی را روی دستگاههایی اجرا کنند که مطابق قوانین مسابقه، آخرین وصلههای امنیتی مربوطه را دریافت کردهاند. پس از تأیید موفقیت حملات، جزئیات آسیبپذیریها در اختیار تولیدکنندگان قرار میگیرد تا برای رفع آنها اقدام کنند.
ZDI نتایج این رقابت را منتشر کرده است، اما تا تاریخ ۹ اکتبر ۲۰۲۶، جزئیات فنی نحوه اجرای سه حمله موفق علیه پیکسل ۱۰ همچنان منتشر نشده بود. همچنین، دستکم دو مورد از این سه حمله از آسیبپذیریهایی استفاده کردهاند که پیش از اجرای حمله، برای فروشنده یا برگزارکننده شناختهشده بودهاند.
جزئیات حملات موفق به پیکسل ۱۰
طبق قوانین مسابقه، شرکتکنندگان باید از آسیبپذیریهایی استفاده کنند که پیش از ثبت حمله برای فروشنده یا برگزارکننده شناختهشده نباشند. با این حال، در صورتی که یک حمله به دلیل استفاده از آسیبپذیری شناختهشده با موارد قبلی تداخل داشته باشد، این رقابت آن را با عنوان «Collision» مشخص میکند. چنین حملهای ممکن است همچنان پذیرفته شود، اما مبلغ جایزه آن میتواند کاهش پیدا کند.
سه حمله موفق به گوشی پیکسل ۱۰ به ترتیب زیر انجام شدند:
تیم Xint: تیمی متشکل از Tim Becker و Yves Bieri که با استفاده از یک آسیبپذیری دارای تداخل با موارد شناختهشده، موفق به نفوذ شد. این تیم ۱۵۰ هزار دلار جایزه و ۱۵ امتیاز دریافت کرد.
تیم Ikotas Labs: این تیم با زنجیرهکردن چندین مسئله امنیتی توانست به دستگاه نفوذ کند. حمله آنها نیز در نتایج ZDI با برچسب Collision ثبت شد. این تیم ۳۰۰ هزار دلار جایزه و ۳۰ امتیاز به دست آورد.
تیم Dimitrios Valsamaras، Ken Gannon و Tenia Valsamara: این پژوهشگران با زنجیرهکردن دو آسیبپذیری، شامل یک مورد شناختهشده و یک آسیبپذیری روز صفر (Zero-Day)، حمله موفقی انجام دادند. جایزه این تیم ۱۱۲ هزار و ۵۰۰ دلار و ۲۲٫۵ امتیاز بود.
در مجموع، این سه حمله ۵۶۲ هزار و ۵۰۰ دلار جایزه برای پژوهشگران به همراه داشتند. هر سه تیم برای دریافت جایزه اصلی ۳۰۰ هزار دلاری و ۳۰ امتیاز رقابت میکردند، اما مبلغ نهایی دریافتی آنها متفاوت بود.
تیم Xint نخستین حمله موفق را اجرا کرد. در ابتدا نتیجه حمله این تیم اعلام شد، اما مبلغ نهایی جایزه بعداً ۱۵۰ هزار دلار تعیین شد؛ یعنی نیمی از مبلغ جایزه اصلی.
پس از آن، تیم Ikotas Labs موفق شد جایزه کامل ۳۰۰ هزار دلاری را دریافت کند. با این حال، حمله این تیم نیز در فهرست نتایج با عنوان Collision ثبت شده است و ZDI تاکنون توضیح روشنی درباره علت پرداخت جایزه کامل به این تیم منتشر نکرده است.
آسیبپذیری GoBalance امکان تصاحب آدرسهای .onion را با بازیابی کلیدهای خصوصی Tor فراهم میکند
آسیبپذیری GoBalance امکان بازیابی کلید خصوصی آدرسهای .onion و تصاحب آنها را از طریق اطلاعات عمومی شبکه Tor فراهم میکند.