آسیبپذیری Cloudflare امکان دسترسی یک کانتینر به دادههای باقیمانده مشتری دیگر را فراهم میکرد
آسیبپذیری Cloudflare Containers میتوانست در شرایط خاص باعث افشای دادههای باقیمانده از کانتینرهای مشتریان دیگر شود؛ این شرکت مشکل را برطرف و دادههای باقیمانده را پاکسازی کرده است.

سایبرنامه
@cybernameh
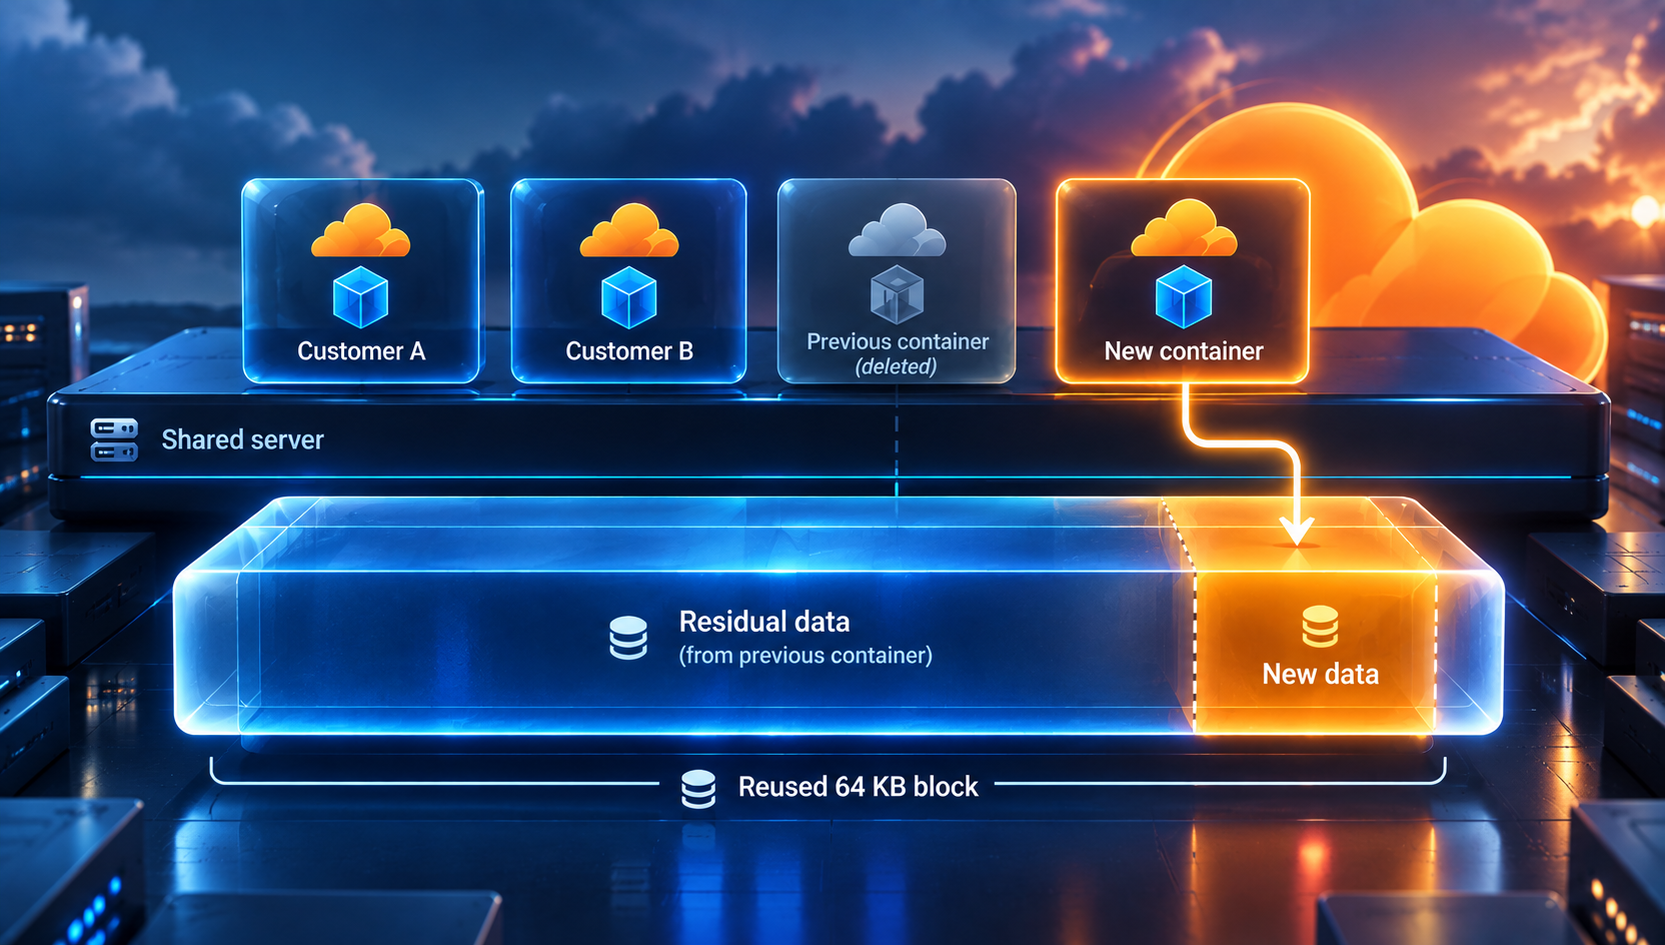
شرکت Cloudflare یک آسیبپذیری امنیتی در سرویس Containers خود برطرف کرده است که میتوانست به یک مشتری اجازه دهد دادههای باقیمانده از کانتینر متعلق به مشتری دیگری را روی همان سرور مشاهده کند. این دادهها مربوط به فضای دیسکی بودند که کانتینرهای قبلی استفاده کرده و سپس آزاد کرده بودند و به یک workload فعال تعلق نداشتند.
طبق اعلام Cloudflare، مهاجم نمیتوانست تعیین کند دادههای مربوط به کدام مشتری را دریافت خواهد کرد. این شرکت همچنین اعلام کرده است که این آسیبپذیری در سراسر سرویس برطرف شده و مشتریان برای رفع مشکل نیازی به انجام اقدامی ندارند.
نحوه عملکرد Cloudflare Containers
سرویس Cloudflare Containers به مشتریان اجازه میدهد برنامههای خود را داخل کانتینرهایی اجرا کنند که روی سرورهایی مشترک میان حسابهای مختلف قرار دارند. انتخاب سروری که کانتینر روی آن اجرا میشود نیز توسط Cloudflare انجام میشود.
سرویس Cloudflare Sandboxes نیز که بر پایه Containers ساخته شده و محیطی ایزوله برای اجرای کدهای غیرقابل اعتماد، از جمله کد تولیدشده توسط عاملهای هوش مصنوعی، فراهم میکند، تحت تأثیر این آسیبپذیری قرار گرفته بود.
کشف آسیبپذیری در فضای ذخیرهسازی مشترک
این آسیبپذیری در تاریخ ۴ سپتامبر توسط Oren Yomtov، پژوهشگر شرکت امنیتی Accomplish، از طریق برنامه Bug Bounty کلادفلر گزارش شد.
مشکل اصلی به نحوه مدیریت دیسکهای مشترک مربوط میشد. هر کانتینر یک دیسک دریافت میکند که با استفاده از قابلیت Thin Provisioning در لینوکس ساخته شده است. این قابلیت فضای ذخیرهسازی را در بلوکهای ۶۴ کیلوبایتی اختصاص میدهد.
هنگامی که یک کانتینر حذف میشد، بلوکهای اختصاصیافته به آن دوباره به یک مخزن مشترک بازمیگشتند؛ مخزنی که میان مشتریان مختلف مورد استفاده قرار میگرفت.
مشکل زمانی ایجاد میشد که این بلوکها پیش از واگذاری به کانتینر بعدی پاکسازی نمیشدند. در حالت عادی، پاکسازی یا Wipe کردن بلوکها رفتار پیشفرض سیستم است، اما تنظیمات Cloudflare باعث شده بود این مرحله انجام نشود.
در نتیجه، اگر کانتینر جدید تنها بخش کوچکی از یک بلوک بازیابیشده را بازنویسی میکرد، قسمت باقیمانده همچنان میتوانست حاوی دادههایی از کانتینر قبلی باشد.
امکان بازیابی دادههای مشتریان دیگر
پژوهشگران برای اثبات این موضوع یک بلوک ۴ کیلوبایتی را در فضای استفادهنشده مینوشتند و سپس کل بلوک را در سطح خام دیسک میخواندند. در این شرایط، حدود ۶۰ کیلوبایت باقیمانده از بلوک میتوانست شامل دادههای متعلق به کانتینر قبلی باشد.
آزمایشهای انجامشده در محیط تولید نشان داد که پژوهشگران در ۱۸ مورد از ۲۴ آزمایش موفق به مشاهده دادههای باقیمانده شدند. این آزمایشها روی سرورهایی انجام شد که انتخاب آنها توسط Cloudflare صورت گرفته بود.
در آزمایش دیگری، پژوهشگران اعلام کردند که در ۲۰ مورد از ۲۲ ماشین زیرساختی که در چهار قاره قرار داشتند، توانستهاند دادههای باقیمانده را مشاهده کنند.
آسیبپذیریهای OnePlus امکان دسترسی Root را فراهم میکنند
آسیبپذیریهای وصلهنشده در سرویسهای OnePlus میتوانند به یک برنامه مخرب بدون نیاز به مجوزهای ویژه اجازه دهند دسترسی Root به گوشی پیدا کند.