بدافزار Cling با سوءاستفاده از آسیبپذیری Realtek Jungle SDK و C2 مبتنی بر STUN در حال گسترش است
بدافزار Cling/ClingSTUN با سوءاستفاده از آسیبپذیریهای متعدد در روترها و DVRهای لینوکسی، از ترافیک STUN برای ارتباط مخفیانه با C2، گسترش باتنت و اجرای حملات DDoS استفاده میکند.
مهاجمان سایبری در حال تلاش برای سوءاستفاده از یک آسیبپذیری حیاتی و اصلاحشده در Realtek Jungle SDK هستند تا بدافزار باتنتی با نام Cling را روی دستگاههای آسیبپذیر مستقر کنند.
شرکت امنیت فناوری عملیاتی Nozomi Networks اعلام کرده است که ویژگی قابلتوجه Cling، استفاده از یک تکنیک انتشار کاملاً جدید نیست، بلکه این بدافزار از رفتار عادی پروتکل STUN بهعنوان یک کانال عملی برای ارتباط با سرور فرماندهی و کنترل (C2) استفاده میکند.
به گفته این شرکت، نتیجه این روش ایجاد باتنتی است که ترافیک آن میتواند شبیه ارتباطات معمول مربوط به عبور از NAT باشد، در حالی که قابلیتهایی مانند انتشار خودکار، پروکسی، تونلسازی و اجرای حملات منع سرویس (DoS) را در اختیار مهاجمان قرار میدهد.
بهرهبرداری از آسیبپذیری بحرانی Realtek
Nozomi Networks اعلام کرده است که از حدود ۵ سپتامبر ۲۰۲۶ شاهد افزایش تلاشها برای بهرهبرداری از آسیبپذیری CVE-2021-35394 با شدت CVSS 9.8 بوده است. این آسیبپذیری یک نقص بحرانی از نوع اجرای کد از راه دور (RCE) در Realtek Jungle SDK است و بخشی از این فعالیتها به نصب بدافزار Cling منجر شدهاند.
بررسی نمونه بدافزار نشان داده است که Cling منطق بهرهبرداری از چندین آسیبپذیری Command Injection و RCE در روترها و دستگاههای DVR متعلق به تولیدکنندگان مختلف را در خود جای داده است، از جمله:
CVE-2014-8361 – آسیبپذیری RCE در Realtek SDK CVE-2016-10372 – آسیبپذیری RCE در روتر Eir D1000 CVE-2016-20016 – آسیبپذیری RCE در DVRهای MVPower CVE-2023-26801 – آسیبپذیری RCE در روترهای LB-LINK CVE-2023-41011 – آسیبپذیری RCE در روتر FiberHome SR1041F و China Mobile HG6543C4 CVE-2024-3721 – آسیبپذیری RCE در DVRهای TBK CVE-2025-34037 – آسیبپذیری RCE در تجهیزات Linksys روشهای ماندگاری Cling روی سیستم
Cling برای جلوگیری از اجرای همزمان چند نمونه از خودش، تلاش میکند یک سوکت با گزینه SO_REUSEADDR روی پورت 33957 ایجاد کند. اگر این عملیات با شکست مواجه شود، نمونه بدافزار بهصورت عادی خارج میشود.
این بدافزار همچنین خود را در مسیرهای زیر کپی میکند:
سپس مسیر این فایلها را به فایلهای زیر اضافه میکند تا در سیستمهای مبتنی بر SysV Init و BusyBox Init پس از راهاندازی مجدد سیستم نیز اجرا شود:
/etc/inittab
/etc/init.d/rcS
/etc/rc.d/rc.boot
Cling از روش دیگری نیز برای ایجاد ماندگاری استفاده میکند. بدافزار ابتدا محل فایل اجرایی wget را در سیستم شناسایی کرده و نسخه اصلی آن را به مکان دیگری منتقل میکند. سپس فایل wget را با خود بدافزار جایگزین میکند. در نتیجه، هر فرآیندی که بهصورت عادی دستور wget را اجرا کند، در واقع باعث اجرای بدافزار خواهد شد.
استفاده مخفیانه از STUN برای ارتباط C2
یکی از مهمترین ویژگیهای Cling، سوءاستفاده از ترافیک ظاهراً بیخطر STUN و زیرساختهای عمومی این پروتکل برای ثبت دستگاههای آلوده، دریافت دستورات مهاجم و دشوارتر کردن شناسایی فعالیتهای مخرب در شبکه است.
STUN مخفف Session Traversal Utilities for NAT است و یک پروتکل استاندارد برای کمک به دستگاههایی است که پشت NAT یا فایروال قرار دارند تا بتوانند ارتباطات همتابههمتا (P2P) و ارتباطات بلادرنگ برقرار کنند.
Cling برای ارتباط C2 با استفاده از STUN چهار مرحله اصلی را دنبال میکند:
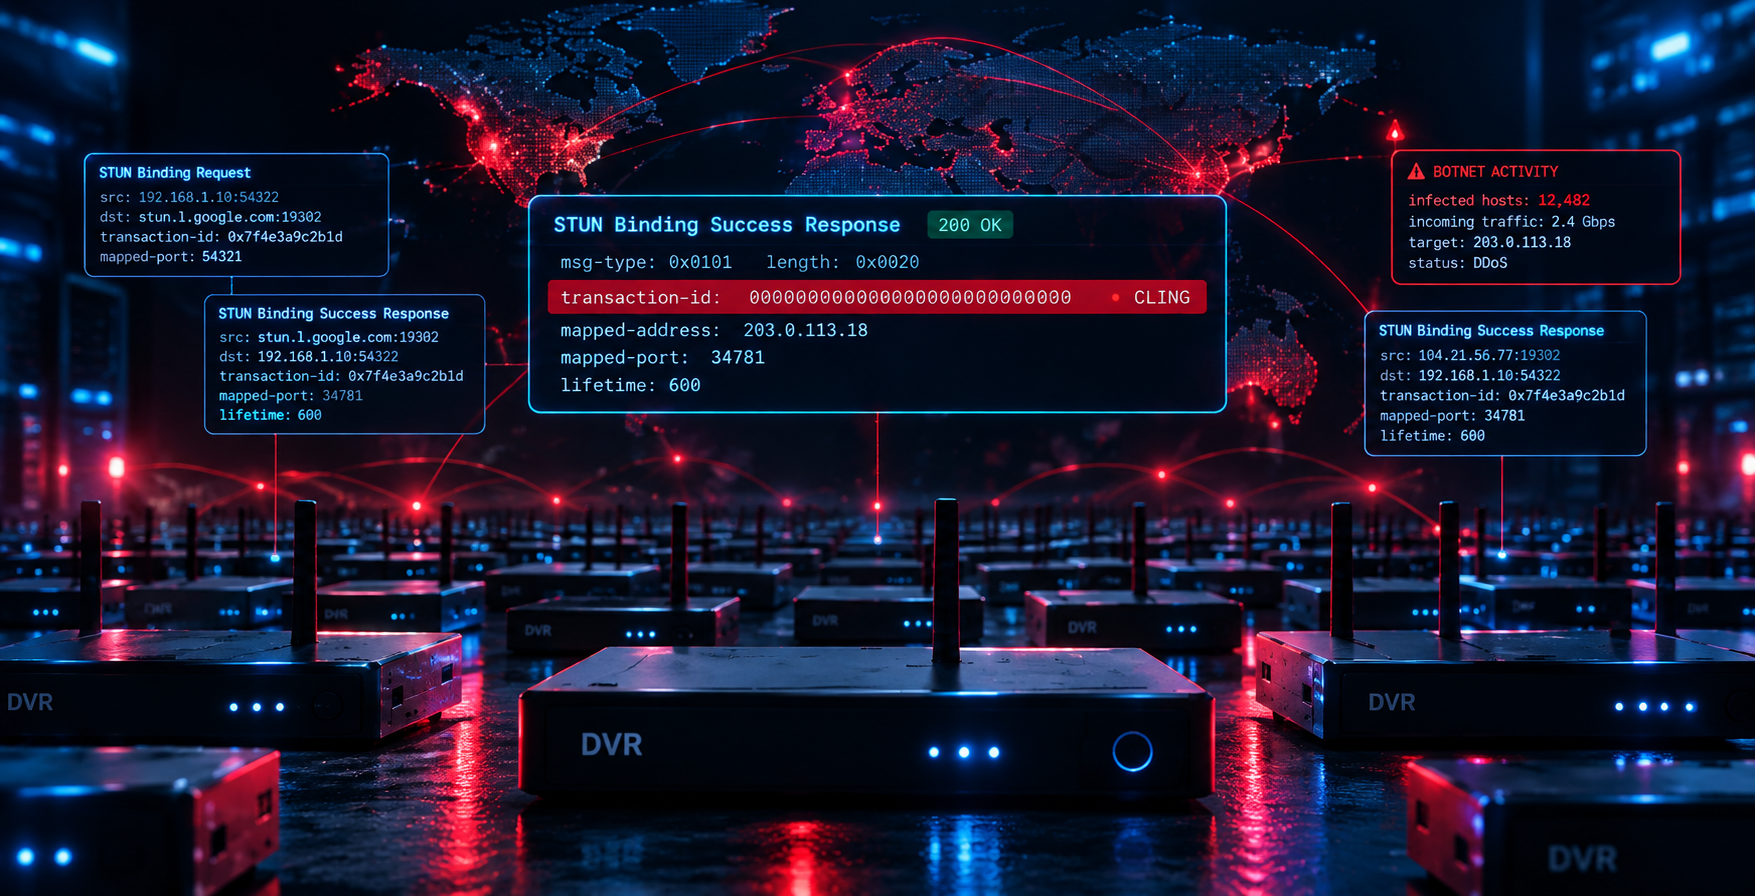
بدافزار تقریباً هر ۵ ثانیه یک درخواست STUN Binding Request به فهرستی شامل ۱۳ سرور STUN مشخص ارسال میکند. شناسه تراکنش (Transaction ID) این درخواستها برخلاف استاندارد STUN بهصورت کاملاً صفر تنظیم شده است. بدافزار پورتهای خارجی مشاهدهشده توسط این سرورها را پس از دریافت پیام Binding Success Response ثبت میکند. این پاسخها شامل آدرس IP عمومی دستگاه و شماره پورتهای مربوطه هستند. سپس Cling یک پیام ثبت سفارشی را بهصورت یک دیتاگرام UDP به هر یک از این سرورها ارسال میکند. این پیام شامل پورتهای نگاشتشده و برچسبی است که روش آلودهشدن دستگاه را مشخص میکند؛ برای مثال realtek.selfrep یا selfrep.router. در نهایت، بدافزار منتظر دریافت بستههای UDP میماند که دستورات مهاجم را در فیلد STUN Transaction ID خود حمل میکنند.
Nozomi Networks میگوید از دید سامانههای پایش شبکه، این فعالیتها میتوانند شبیه تعاملات عادی با سرورهای STUN به نظر برسند.
از آنجا که پیام ثبت سفارشی به تمام سرورهای موجود در فهرست ارسال میشود، به نظر میرسد مهاجم باید حداقل به یکی از این سرورها دسترسی داشته باشد تا بتواند باتهای جدیدی را که به شبکه اضافه میشوند شناسایی کرده و دستورات را برای آنها ارسال کند.
نکته قابلتوجه این است که پیامهای ثبت Cling مطابق با استاندارد STUN نیستند و به همین دلیل سرورهای STUN معمولی آنها را نادیده میگیرند.
با این حال، یکی از ۱۳ سرور، با آدرس 145.249.115[.]184، در پاسخ خود بهجای بازگرداندن Transaction ID مربوط به درخواست اصلی، یک شناسه کاملاً صفر ارسال کرده است.
به گفته Nozomi Networks، این رفتار غیرعادی میتواند نشاندهنده آن باشد که این سرور برای پردازش ترافیک اختصاصی Cling تنظیم شده و مهاجمان از آن برای ارسال دستورات به دستگاههای آلوده استفاده میکنند؛ دستوراتی که در فیلد Transaction ID پیامهای STUN قرار داده شدهاند.
قابلیتهای باتنت Cling
دستوراتی که از طریق این کانال به دستگاههای آلوده ارسال میشوند، قابلیتهای متعددی را در اختیار مهاجمان قرار میدهند.
Cling میتواند بهصورت بازگشتی شبکه را اسکن کرده و از طریق یک مکانیزم شبهکرموار (Worm-like) خود را به دستگاههای دیگر گسترش دهد. همچنین این بدافزار امکان ایجاد و متوقفکردن تونل TCP، راهاندازی و توقف پروکسی و اجرای حملات منع سرویس علیه اهداف مشخص را دارد.
برخی از اهدافی که در حملات Flooding مشاهده شدهاند عبارتاند از:
112.151.157[.]222:8080 – یک ارائهدهنده خدمات اینترنتی در کره جنوبی 192.170.240[.]137:53 – یک کلاستر متعلق به دانشگاه شیکاگو 23.81.40[.]193:25565 – سرویس مرتبط با Minecraft 147.185.221[.]129:25565 – سرویس مرتبط با Minecraft
با این حال، بخش جالبتر ارتباطات C2 مربوط به منشأ بستههایی است که دستورات مهاجم را حمل میکنند.
به گفته Nozomi Networks، این بستهها از آدرس IP 74.125.250[.]129 ارسال شدهاند؛ آدرسی که دامنه stun.l.google.com به آن resolve میشود.
در نتیجه، مهاجم تنها دستورات خود را درون بستههایی با ظاهر ترافیک STUN مخفی نکرده، بلکه کاری کرده است که این دستورات ظاهراً بهعنوان پاسخهای معتبر از یکی از شناختهشدهترین سرویسهای STUN اینترنت ارسال شوند.
گزارش جدید Fortinet درباره ClingSTUN
در یک بهروزرسانی، Fortinet FortiGuard Labs در گزارشی که در ۵ اکتبر ۲۰۲۶ منتشر کرده، این بدافزار را ClingSTUN نامیده است.
بر اساس این گزارش، ClingSTUN از آسیبپذیریهای اصلاحنشده در تجهیزات متصل به اینترنت برای ایجاد دسترسی اولیه و حفظ ماندگاری روی سیستم قربانی استفاده میکند.
این بدافزار علاوه بر آسیبپذیریهای Realtek، MVPower، LB-LINK و سایر تجهیزات، از مجموعه دیگری از نقصهای Command Injection نیز برای دسترسی اولیه استفاده میکند، از جمله آسیبپذیریهای مربوط به تجهیزات:
Linear D-Link Sunhillo SureLine Tenda Hytec TP-Link Ivanti Connect Secure و Policy Secure AVTECH EnGenius Lantronix MeiG
ClingSTUN برای آلودهکردن معماریهای مختلف لینوکس از اسکریپتهای دانلودکننده مبتنی بر Shell استفاده میکند. این اسکریپتها نمونه مناسب بدافزار را برای معماریهایی مانند ARM، Intel 80386، MIPS R3000، PowerPC و AMD x86-64 دریافت میکنند.
پس از اجرا، Cling میتواند نمونههای رقیب خود را متوقف کند، مکانیزمهای ماندگاری را روی سیستم ایجاد کند، امکان اجرای دستورات از راه دور را فراهم کند و به انتشار خودکار در دستگاههای دیگر بپردازد.
برای انتشار خودکار، بدافزار هفت آسیبپذیری را بهصورت داخلی در خود جای داده است:
Fortinet میگوید ClingSTUN در عمل مانند یک Backconnect Proxy Backdoor عمل میکند و سیستمهای آلوده را به گرههای پروکسی تحت کنترل مهاجم تبدیل میکند.
این بدافزار از زیرساخت عمومی STUN برای شناسایی IP و پورتهای قابل مشاهده از اینترنت، حفظ ارتباطات NAT و بهبود اتصال میان دستگاههای آلوده و اپراتورهای مهاجم استفاده میکند.
از آنجا که بخش قابلتوجهی از سرورهای STUN مورد استفاده ClingSTUN، سرویسهای عمومی و قانونی هستند، ترافیک ایجادشده توسط این بدافزار میتواند بهراحتی در میان ارتباطات عادی VoIP و WebRTC پنهان شود.
این موضوع باعث میشود شناسایی این باتنت برای سامانههای نظارت شبکه دشوارتر شده و ترافیک مخرب آن در نگاه اول مشابه ارتباطات مشروع به نظر برسد.