کمپین Contagious Interview با نفوذ به ۳۰ هزار دستگاه، ۱۰.۷۱ میلیون دلار رمزارز سرقت کرد
کمپین Contagious Interview با استفاده از پیشنهادهای شغلی جعلی، بیش از ۳۰ هزار دستگاه را در سراسر جهان آلوده کرده و دستکم ۱۰.۷۱ میلیون دلار رمزارز به سرقت برده است.

سایبرنامه
@cybernameh
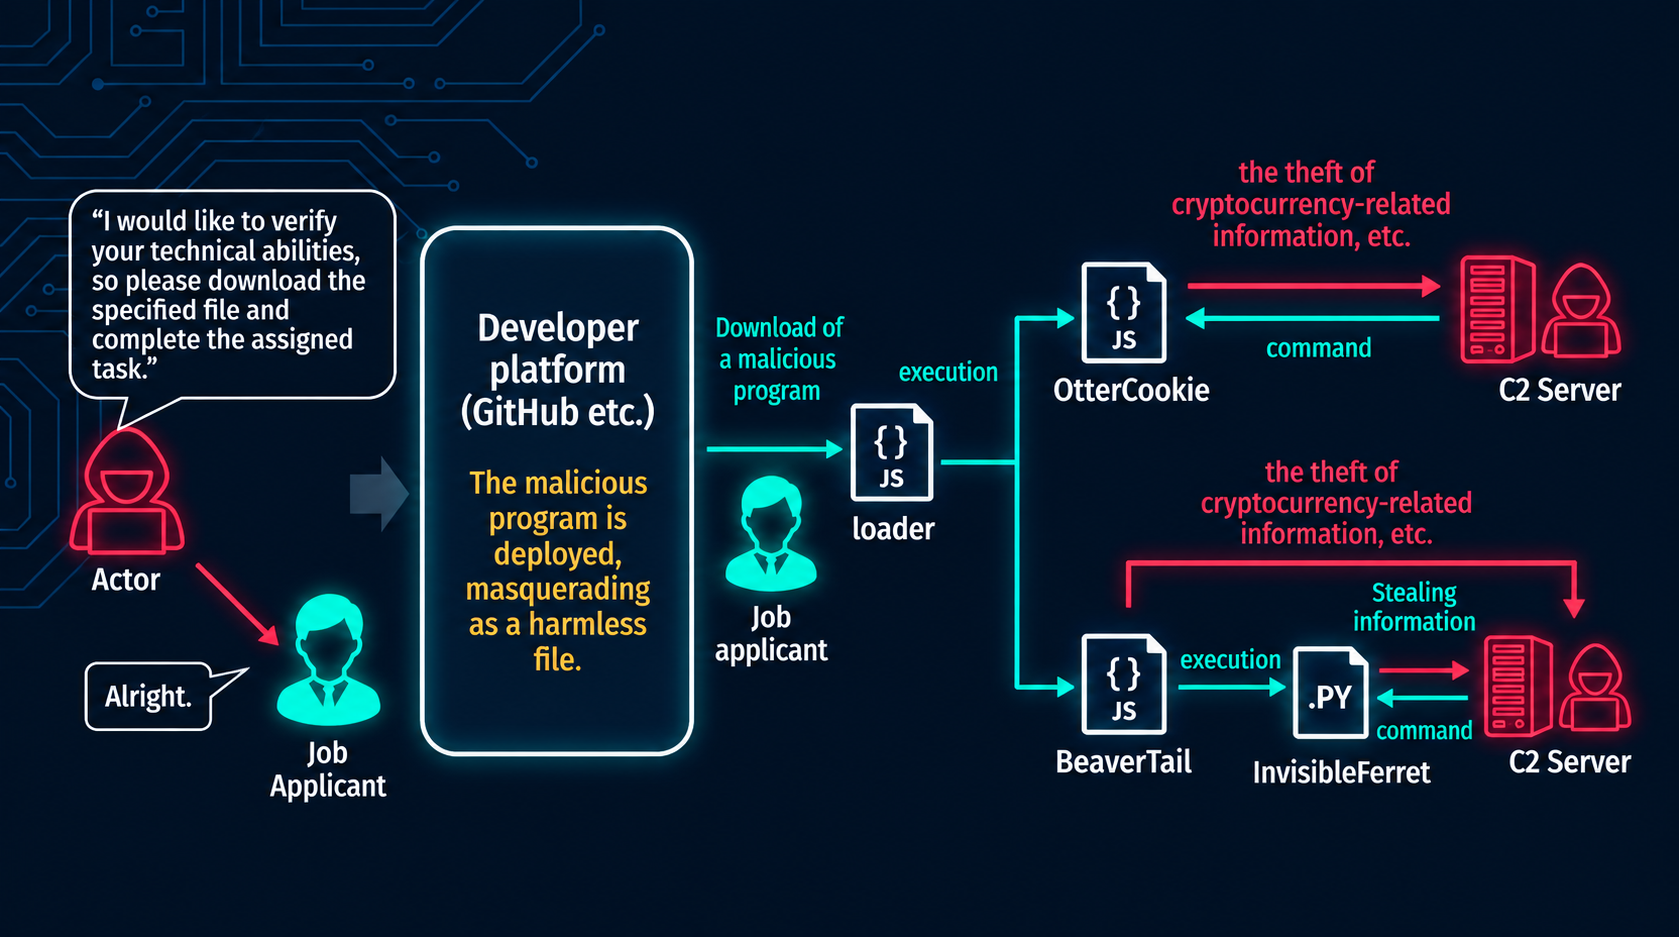
گروههای تهدید کره شمالی پشت کمپین موسوم به Contagious Interview تاکنون دستکم ۳۰ هزار دستگاه در بیش از ۱۰۰ کشور را به خطر انداختهاند و از بیش از ۷ هزار کیف پول رمزارزی، دارایی یا اطلاعات حساب سرقت کردهاند. بر اساس یک هشدار مشترک امنیت سایبری، ارزش رمزارزهای سرقتشده در این عملیات دستکم به ۱۰.۷۱ میلیون دلار میرسد.
اهداف اصلی این کمپین، طراحان وب، مهندسان و متخصصان حوزههای رمزارز، بلاکچین و Web3 هستند. مهاجمان با سوءاستفاده از فرصتهای شغلی جعلی، قربانیان را به اجرای فایلها و کدهای مخرب هدایت میکنند و در ادامه به اطلاعات حساس و داراییهای دیجیتال آنها دسترسی پیدا میکنند.
این هشدار توسط نهادهای امنیت سایبری و اطلاعاتی ژاپن، آمریکا، استرالیا و آلمان منتشر شده است. این فعالیت در جامعه امنیت سایبری با نامهای مختلفی از جمله CL-STA-0240، DeceptiveDevelopment، DEV#POPPER، Famous Chollima، Gwisin Gang، PurpleBravo، Tenacious Pungsan، UNC5342، Void Dokkaebi و WaterPlum دنبال میشود.
بر اساس این هشدار، این گروه با نفوذ به رایانههای افرادی که به دنبال شغل هستند، اطلاعات حساس آنها را جمعآوری کرده و اقدام به سرقت رمزارز میکند.
بررسیها همچنین نشان میدهد که گروه WaterPlum و برخی از نیروهای فناوری اطلاعات کره شمالی که با نامهایی مانند PurpleDelta یا Wagemole نیز شناخته میشوند، احتمالاً تحت ساختار دفتر ۳۱۳ اداره صنایع مهمات کره شمالی فعالیت میکنند. ارزیابیهای منتشرشده در ژوئن ۲۰۲۵ نیز به ارتباط میان این مجموعهها اشاره کرده بودند. همچنین گزارش شده است که این دو گروه در برخی موارد از آدرسهای IP یکسان برای دسترسی به مزارع لپتاپ و درخواست موقعیتهای شغلی در صرافیهای رمزارزی ژاپن استفاده کردهاند.
کمپین Contagious Interview نخستین بار توسط واحد Unit 42 شرکت Palo Alto Networks شناسایی و افشا شد و دستکم از سال ۲۰۲۲ در جریان بوده است. مهاجمان در این عملیات خود را بهعنوان کارفرما یا استخدامکننده معرفی کرده و از طریق شبکههای اجتماعی مانند LinkedIn، متخصصان نرمافزار و فناوری اطلاعات را با پیشنهادهای شغلی پردرآمد هدف قرار میدهند.
پس از ایجاد ارتباط اولیه، مهاجمان از قربانی میخواهند یک آزمون استخدامی، ارزیابی فنی یا تست برنامهنویسی را انجام دهد. همین مرحله، زنجیرهای چندمرحلهای از آلودگی را آغاز میکند که در نهایت به نصب خانوادههای مختلف بدافزاری منجر میشود.
از جمله بدافزارهای مرتبط با این کمپین میتوان به BeaverTail، InvisibleFerret، FlexibleFerret، GolangGhost، PylangGhost، OtterCookie، RATatouille، OtterCandy و StoatWaffle اشاره کرد.
دسترسی ایجادشده توسط درِ پشتی سپس برای استقرار تروجانهای دسترسی از راه دور (RAT) مورد استفاده قرار میگیرد. این ابزارها به مهاجمان امکان میدهند دسترسی خود را در سیستم قربانی حفظ کرده و اطلاعات مورد نظر را استخراج کنند.
نهادهای امنیتی همچنین اعلام کردهاند که برخی از عوامل WaterPlum همزمان در نقش نیروهای فناوری اطلاعات کره شمالی فعالیت کرده و برای مشتریان، وظایف مرتبط با طراحی و توسعه سامانههای وب را انجام میدهند. در همین چارچوب، یک «مزرعه لپتاپ» که توسط یک تسهیلکننده در ژاپن اداره میشد، شناسایی و منهدم شده است.
علاوه بر این، گروه WaterPlum از پلتفرمهای گفتوگوی آنلاین برای برقراری ارتباط با توسعهدهندگان آمریکایی و ژاپنی استفاده کرده است. این گروه همچنین از افرادی در ژاپن، آمریکا و سایر کشورها برای راهاندازی و مدیریت مزارع لپتاپ بهره میگیرد تا بتواند دستگاههای مورد استفاده را از راه دور مدیریت کند.
گسترش تهدید نیروهای فناوری اطلاعات کره شمالی به Discord برای جذب واسطهها
در کنار فعالیتهای سایبری تهاجمی کره شمالی، طرح موسوم به North Korean IT Worker نیز با هدف ایجاد درآمد برای این کشور از طریق استخدام نیرو در شرکتهای غربی و سایر مناطق جهان تحت هویتهای جعلی فعالیت میکند. این عملیات در سالهای اخیر همچنین استفاده گستردهتری از هوش مصنوعی برای ساخت هویتهای جعلی و توسعه فعالیتهای خود در سطح جهانی داشته است.
بررسیهای Sekoia درباره ساختار عملیات سایبری کره شمالی نشان میدهد برنامه نیروهای فناوری اطلاعات این کشور را میتوان ادامه و سازگاری یک روش قدیمی برای کسب درآمد ارزی دانست؛ روشی که سابقه آن به اعزام نیروی کار کره شمالی به کشورهای خارجی در دهههای ۱۹۶۰ و ۱۹۷۰ بازمیگردد و بعدها حوزههایی مانند ساختوساز، نساجی و رستورانداری در روسیه، چین، کشورهای خلیج فارس و آفریقا را نیز دربر گرفت.
بر اساس یافتههای زیرساختی Kudelski Security که در ژوئیه ۲۰۲۶ منتشر شد، تمرکز اصلی این فعالیتها بر آمریکا و ژاپن قرار دارد. مهاجمان برای ایجاد نقاط خروج شبکه در این مناطق از سرویسهای تجاری VPN، بهویژه Astrill VPN و Mullvad، استفاده میکنند.
در گزارش دیگری که هفته گذشته منتشر شد، شرکت Silent Push اعلام کرد یک نیروی فناوری اطلاعات کره شمالی را شناسایی کرده که از طریق یک سرور Discord با نام Mouse Review اقدام به انتشار آگهی استخدام جعلی کرده است. هدف این آگهی جذب افرادی در آمریکا، اتحادیه اروپا و آمریکای لاتین بوده تا بهعنوان واسطه در مصاحبههای شغلی شرکت کنند و محدودیتهای تحریمی، جغرافیایی و الزامات تطبیق هویتی دور زده شود.
در آگهی شغلی تولیدشده با هوش مصنوعی، از متقاضیان خواسته شده است نقش واسطه ارتباطی و مصاحبه را بر عهده بگیرند، در حالی که فرد دیگری وظایف فنی را از پشت صحنه انجام میدهد. در این طرح، به واسطهها وعده پرداخت منظم داده شده است.
جزئیات این طرح نشان میدهد برای افرادی که بتوانند یک موقعیت شغلی را برای نیروی فناوری اطلاعات کره شمالی فراهم کنند، مبالغی بین ۳ هزار تا ۵ هزار دلار پیشنهاد شده است. این عملیات حتی شامل استفاده از دسترسی از راه دور به رایانه واسطه در جریان مصاحبه و آزمونهای برنامهنویسی زنده میشود؛ به این ترتیب، فرد کره شمالی میتواند از راه دور وظایف فنی را انجام دهد، در حالی که واسطه به گفتوگو با مصاحبهکننده ادامه میدهد.
به گفته Silent Push، هدف اصلی این عملیات، استفاده از شهروندان غربی یا آمریکای لاتین بهعنوان چهره و هویت قانونی برای دور زدن تحریمها، فرایندهای احراز هویت مشتری (KYC) و محدودیتهای جغرافیایی استخدام است.
مدل مالی این طرح نیز شامل تقسیم درآمد میان واسطه و نیروی فناوری اطلاعات کره شمالی است؛ بهگونهای که طبق یافتههای Silent Push، حدود ۳۵ درصد از درآمد به واسطه و ۶۵ درصد به نیروی کره شمالی اختصاص پیدا میکند. این افراد عملاً بهعنوان واسطههای مالی و هویتی مورد استفاده قرار میگیرند.
در مجموع، کمپین Contagious Interview نشان میدهد که حملات مبتنی بر پیشنهادهای شغلی جعلی میتوانند فراتر از سرقت اطلاعات شخصی عمل کنند. در صورت موفقیت آلودگی، مهاجمان ممکن است از سیستم قربانی بهعنوان نقطه ورود به سازمان محل کار او استفاده کنند و زمینه را برای جاسوسی، سرقت مالکیت فکری و حرکت جانبی در شبکههای سازمانی فراهم سازند.
نظرات
- در حال بارگذاری…
ثبت نظر
برای ثبت نظر اطلاعات زیر را پر کنید.
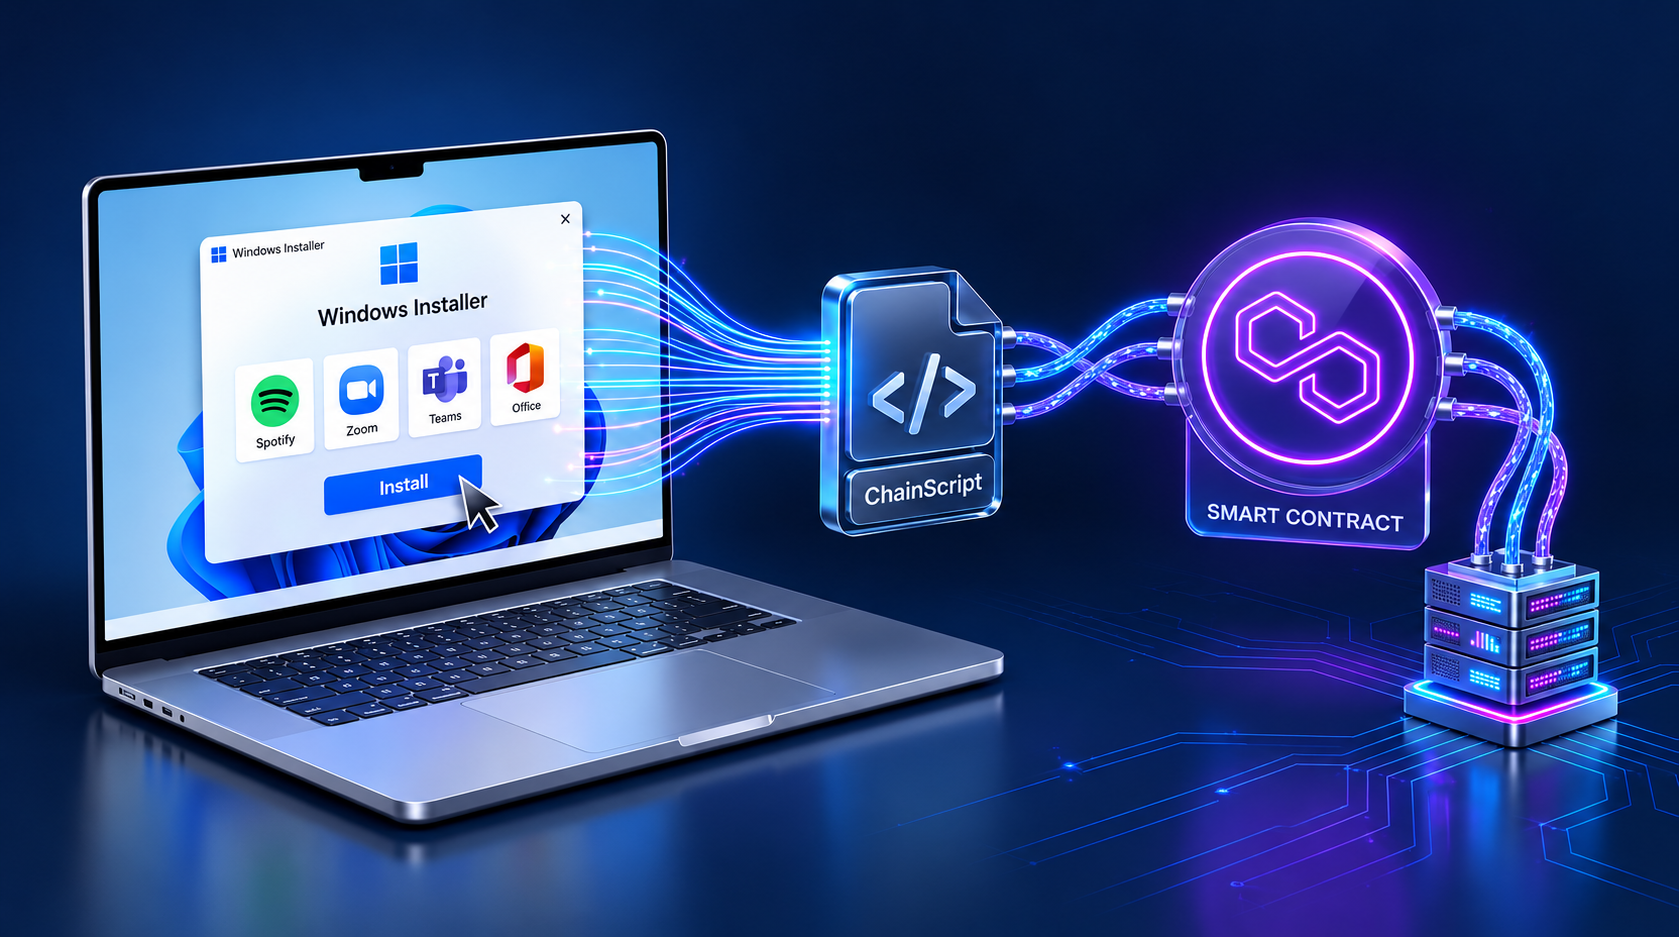
کمپینهای ClickFix با استفاده از Polygon، تروجان ChainScript RAT را منتشر میکنند
بدافزار ChainScript RAT با سوءاستفاده از فریبهای ClickFix و قرارداد هوشمند Polygon، زیرساخت C2 خود را بهصورت پویا تغییر داده و امکان کنترل گسترده سیستمهای قربانی را برای مهاجمان فراهم میکند.