بدافزار Lunex با سوءاستفاده از درایور AMD، ابزارهای امنیتی را غیرفعال و اطلاعات مرورگرها را سرقت میکند
بدافزار Lunex Stealer با سوءاستفاده از یک درایور آسیبپذیر AMD و تکنیک BYOVD، ابزارهای امنیتی ویندوز را مختل کرده و اطلاعات مرورگر، گذرواژهها، کوکیها و کیف پولهای رمزارزی کاربران را سرقت میکند.

سایبرنامه
@cybernameh
بدافزار Psychedelic Stealer که پیشتر در قالب صفحات جعلی Cloudflare و حملات ClickFix از طریق وبسایتهای هکشده اوکراینی توزیع شده بود، بخشی از یک پلتفرم گستردهتر بدافزار بهعنوان سرویس (MaaS) با نام Lunex است.
بررسیهای جدید شرکت امنیت سایبری Ontinue نشان میدهد این فعالیت در قالب یک زنجیره حمله چهارمرحلهای، کاربران اوکراینیزبان را هدف قرار میدهد. این زنجیره از یک صفحه جعلی CAPTCHA آغاز میشود و در نهایت به نصب یک عامل Command-and-Control (C2) با قابلیتهای گسترده روی سیستم قربانی منتهی میشود.
به گفته پژوهشگران، این بدافزار میتواند اطلاعات ورود و دادههای ذخیرهشده در هفت مرورگر مبتنی بر Chromium را سرقت کند، کیف پولهای رمزارزی را هدف قرار دهد و از طریق یک Native Messaging Host مبتنی بر PowerShell که در مرورگر قربانی نصب میشود، دسترسی مداوم به فایلهای سیستم ایجاد کند.
زنجیره حمله Lunex چگونه عمل میکند؟
در این حملات، مهاجمان از طریق تکنیک ClickFix، نصبکنندههای جعلی MSI را به قربانی ارائه میکنند. اجرای این فایلها مجموعهای از اقدامات مخرب را آغاز میکند که در نهایت به نصب LunexLoader و سپس بدافزار سرقت اطلاعات منجر میشود.
LunexLoader برای دور زدن مکانیزم User Account Control (UAC) ویندوز از شیء COM موسوم به CMSTPLUA استفاده میکند. پس از آن، مهاجمان از تکنیک Bring Your Own Vulnerable Driver (BYOVD) برای دور زدن مکانیزمهای امنیتی سیستم بهره میگیرند.
در این روش، مهاجم یک درایور آسیبپذیر و معتبر را روی سیستم قربانی بارگذاری میکند و از دسترسی سطح کرنل آن برای مختل کردن عملکرد ابزارهای امنیتی استفاده میکند.
سوءاستفاده از درایور آسیبپذیر AMD
یکی از مهمترین بخشهای این حمله، استفاده از یک درایور آسیبپذیر مربوط به AMD Radeon Software با نام PDFWKRNL.sys است.
این درایور در برابر آسیبپذیری CVE-2023-20598 آسیبپذیر است و مهاجمان میتوانند از آن برای افزایش سطح دسترسی و ایجاد اختلال در فرایندهای مرتبط با محصولات امنیتی استفاده کنند.
نکته قابل توجه این است که Lunex لزوماً فرایندهای امنیتی را متوقف نمیکند؛ بلکه با دستکاری سازوکارهای داخلی آنها، باعث میشود ابزارهای امنیتی همچنان در حال اجرا به نظر برسند اما توانایی مشاهده و شناسایی فعالیتهای مخرب را از دست بدهند.
به گفته Ontinue، استفاده از چنین تکنیکی بهعنوان مرحلهای پیش از اجرای یک Information Stealer نسبتاً کمسابقه است.
ارتباط Psychedelic Stealer با پلتفرم Lunex
بدافزار Psychedelic Stealer نخستین بار در اوایل سپتامبر ۲۰۲۶ توسط Arctic Wolf Labs شناسایی شد.
محققان دریافتند مهاجمان تعدادی وبسایت قانونی متعلق به یک کلینیک درمان مو، تولیدکننده مدلهای مقیاسکوچک، فروشگاه تخصصی کتاب، یک مرکز روانشناسی، فروشگاه ابزار و یک مجموعه فعال در حوزه خودرو را به خطر انداختهاند.
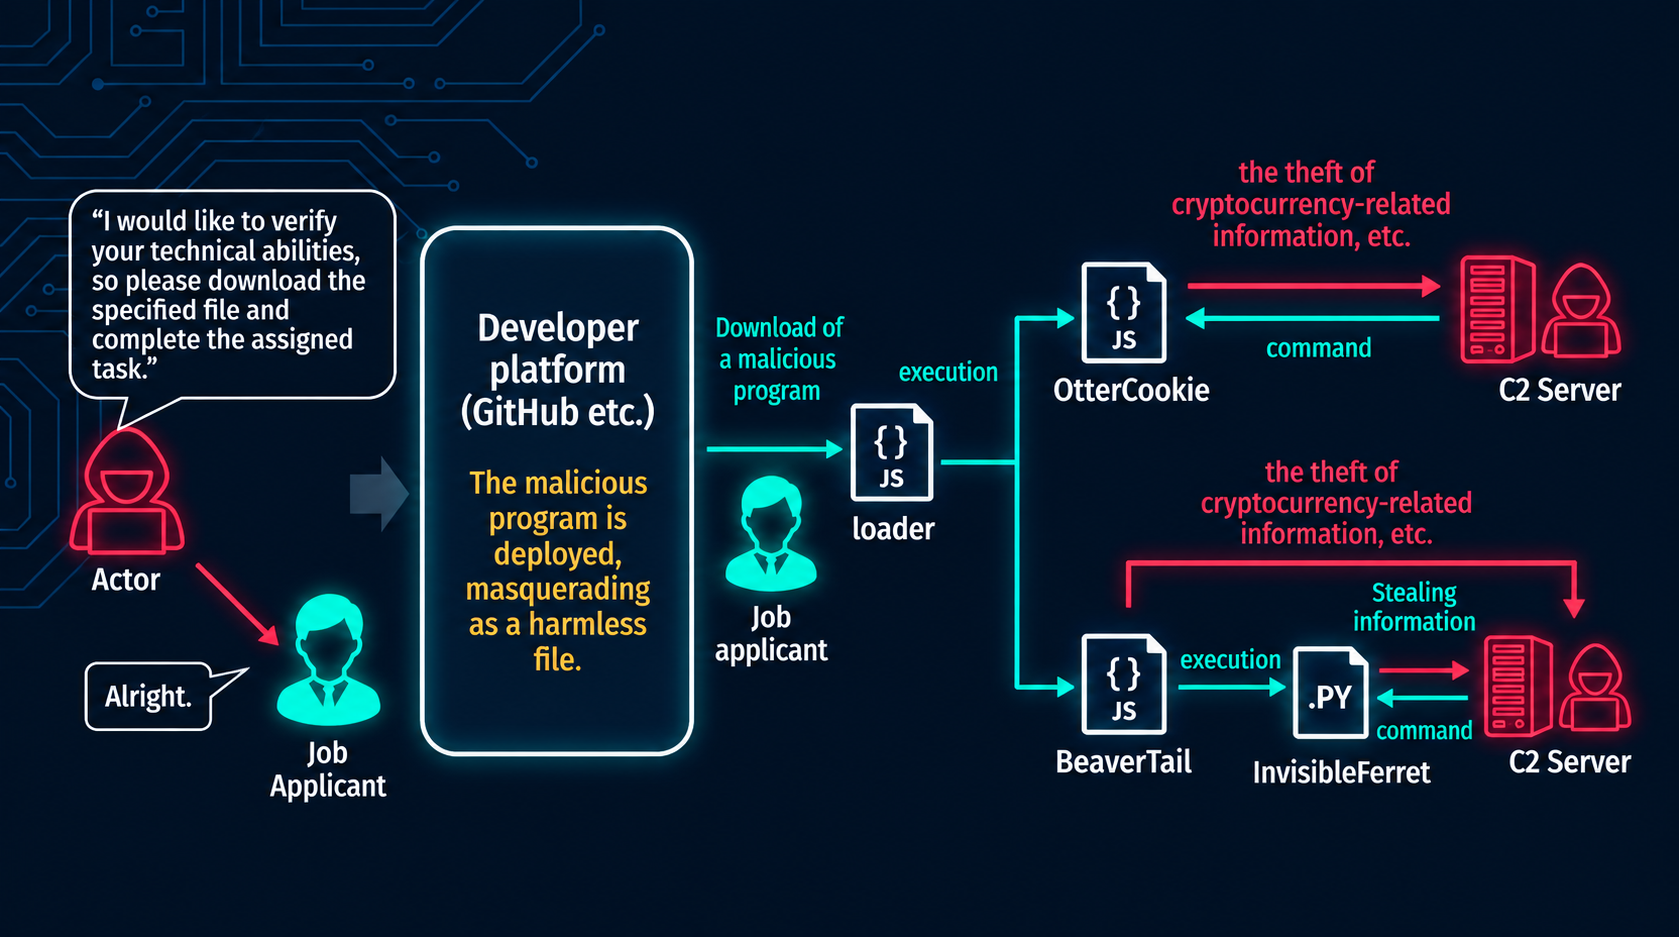
کمپین Contagious Interview با نفوذ به ۳۰ هزار دستگاه، ۱۰.۷۱ میلیون دلار رمزارز سرقت کرد
کمپین Contagious Interview با استفاده از پیشنهادهای شغلی جعلی، بیش از ۳۰ هزار دستگاه را در سراسر جهان آلوده کرده و دستکم ۱۰.۷۱ میلیون دلار رمزارز به سرقت برده است.