کمپینهای ClickFix با استفاده از Polygon، تروجان ChainScript RAT را منتشر میکنند
بدافزار ChainScript RAT با سوءاستفاده از فریبهای ClickFix و قرارداد هوشمند Polygon، زیرساخت C2 خود را بهصورت پویا تغییر داده و امکان کنترل گسترده سیستمهای قربانی را برای مهاجمان فراهم میکند.

سایبرنامه
@cybernameh
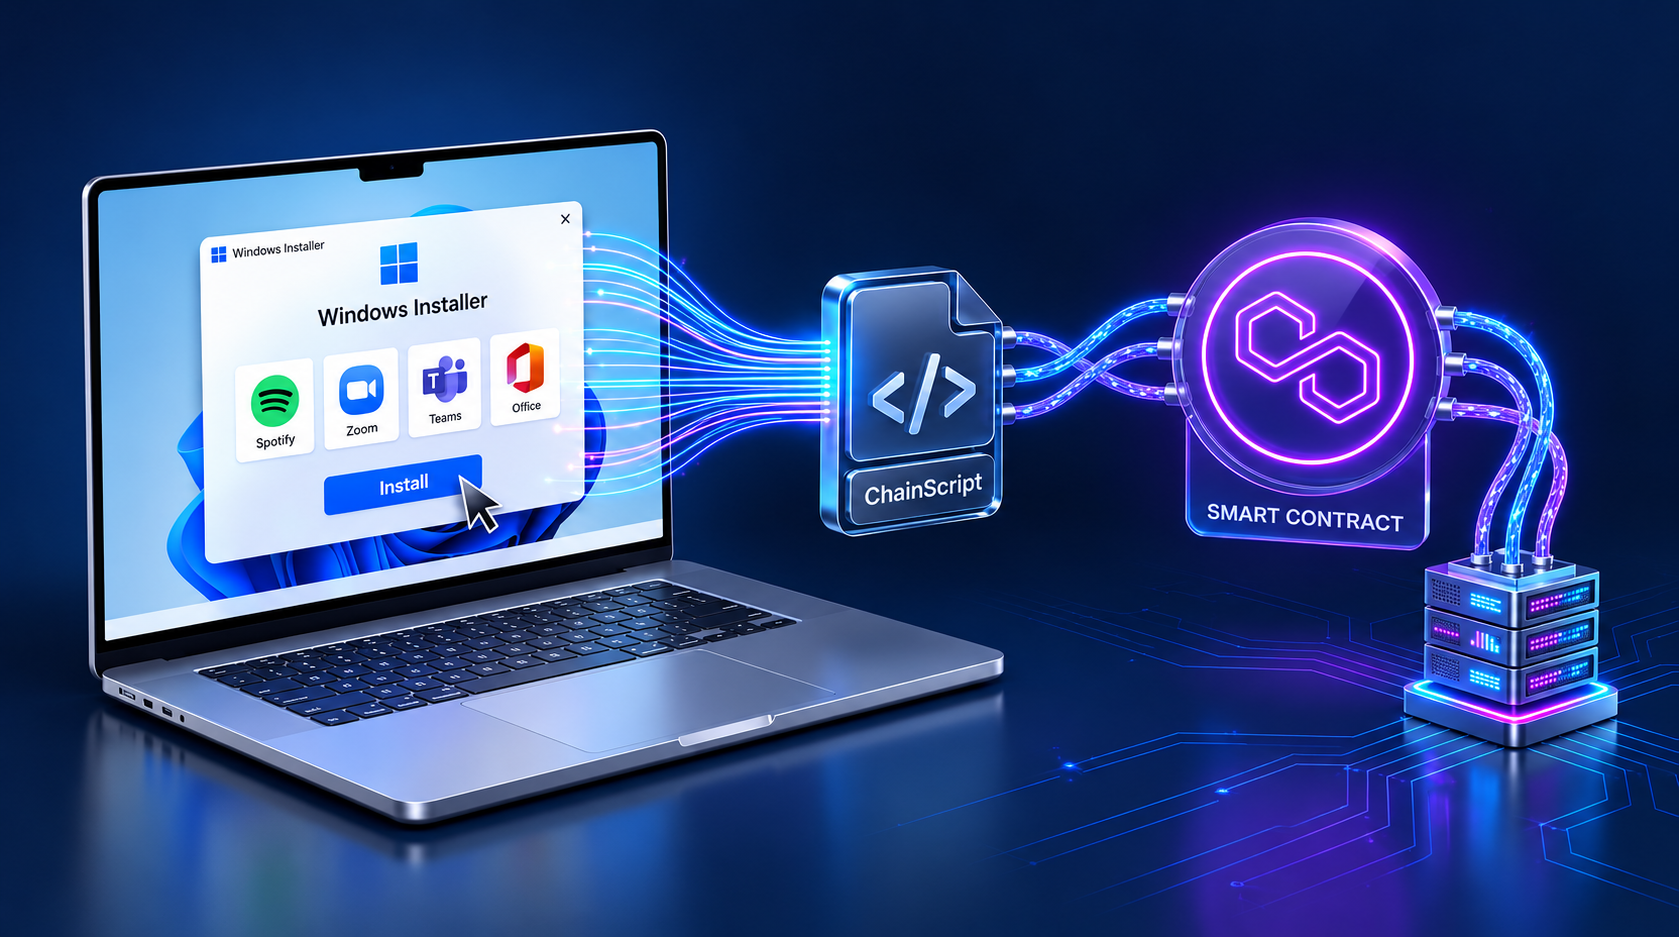
تهدیدگران سایبری با استفاده از فریبهای موسوم به ClickFix، یک تروجان دسترسی از راه دور (RAT) جدید و پیشتر ناشناخته با نام ChainScript را منتشر میکنند. این بدافزار از قرارداد هوشمند شبکه Polygon برای شناسایی و تغییر زیرساخت فرماندهی و کنترل (C2) خود استفاده میکند.
محققان Blackpoint Adversary Pursuit Group (APG) اعلام کردهاند که ChainScript با نامهای ساخت مختلفی از جمله ComponentTask33، UpdateDigital، HostShared و OrchidViolet66 مشاهده شده و در برخی موارد خود را در قالب نرمافزارهایی مانند Spotify، Zoom Workplace و Microsoft Teams معرفی میکند.
نکته قابل توجه در این کمپین، استفاده ChainScript از روشی مشابه EtherHiding برای کشف سرورهای C2 است. در این روش، بدافزار اطلاعات مربوط به زیرساخت فعال فرماندهی و کنترل خود را از یک قرارداد هوشمند روی شبکه Polygon دریافت میکند.
ChainScript یک RAT نسبتاً کامل است که امکانات گستردهای برای کنترل سیستم قربانی در اختیار مهاجم قرار میدهد. از جمله قابلیتهای این بدافزار میتوان به اجرای تعاملی دستورات CMD و PowerShell، مدیریت فایلها، گرفتن اسکرینشات، دریافت و اجرای Payloadهای اضافی، شناسایی کیفپولهای رمزارزی نصبشده روی سیستم و افزونههای مرورگر و همچنین اجرای کدهای JavaScript از راه دور اشاره کرد.
زنجیره حمله ChainScript
حمله با یک فریب ClickFix آغاز میشود که کاربر را به دانلود و اجرای یک فایل نصبی مخرب برای ویندوز هدایت میکند. این فایل با استفاده از msiexec.exe اجرا شده و با نام ComponentTask33-4d14e6ac.msi خود را بهعنوان نرمافزار Spotify معرفی میکند.
پس از اجرای Installer، محیط اجرای Node.js روی سیستم قربانی مستقر میشود و عامل JavaScript مربوط به ChainScript از طریق چند مرحله مخفی PowerShell و VBScript اجرا میشود.
اسکریپت PowerShell اجزای مختلف ChainScript شامل Runtime، کد عامل، فایل پیکربندی و برخی Binaryهای جانبی را در مسیرهای مختلفی در %LOCALAPPDATA% که ظاهری مشابه مسیرهای مورد استفاده محصولات مایکروسافت دارند، قرار میدهد.
در ادامه، یک اسکریپت VBScript بهعنوان Launcher اصلی ChainScript عمل میکند و اجرای بدافزار را آغاز میکند.
ایجاد ماندگاری و ارتباط با C2
ChainScript پس از اجرا، با ایجاد یک Scheduled Task در سطح کاربر، ماندگاری خود را روی سیستم برقرار میکند. این بدافزار در کنار آن از یک Registry Run Key نیز بهعنوان مکانیزم پشتیبان برای حفظ ماندگاری استفاده میکند.
پس از برقراری ارتباط، ChainScript از طریق WebSocket به سرور C2 متصل میشود و دستورات و وظایف جدید را از مهاجم دریافت میکند. این قابلیت به تهدیدگر اجازه میدهد کنترل مستقیمی بر سیستم آلوده داشته باشد.
مجموعه دستورات پشتیبانیشده همچنین امکان بهروزرسانی خودکار بدافزار و حذف مکانیزمهای Persistence را فراهم میکند.
محققان Blackpoint معتقدند این فعالیت نشاندهنده روند رو به گسترش استفاده مهاجمان از زیرساختهای غیرمتمرکز و انعطافپذیر برای مقابله با عملیات حذف و مسدودسازی زیرساختهای مخرب است.
به گفته این شرکت، ChainScript نمونهای از روند جدیدی است که در آن بدافزارها با ترکیب Frameworkهای توسعه نرمافزار و سازوکارهای مبتنی بر Blockchain برای کشف C2، امکان چرخش زیرساخت را فراهم میکنند و شناسایی آنها بر اساس Indicatorهای ثابت را دشوارتر میسازند.
در این معماری، اطلاعات مربوط به Backend از خود بدافزار جدا شده است. مهاجم میتواند با استفاده از قرارداد Polygon بهعنوان یک Resolver خارجی، سیستمهای آلوده را به سمت زیرساخت جدید هدایت کند؛ در حالی که Implant اصلی و فرآیند برقراری مجدد ارتباط بدون تغییر باقی میماند.
ClickFix؛ روشی برای فریب کاربران Windows و macOS
همزمان با انتشار جزئیات ChainScript، یک کمپین ClickFix دیگر نیز شناسایی شده که از حساب رسمی HBO Max در Reddit برای انتشار تبلیغات مخرب استفاده کرده است.
مهاجمان پس از به خطر انداختن حساب رسمی Reddit با نام u/hbomax، از آن برای انتشار تبلیغاتی استفاده کردند که کاربران را به سمت حملات ClickFix و در نهایت نصب بدافزارهای سرقت اطلاعات هدایت میکرد.
این فعالیت توسط Hudson Rock و ADAMnetworks با نام PasteSwitch ردیابی شده است. هنوز مشخص نیست حساب مذکور چگونه به خطر افتاده و چه تعداد کاربر روی تبلیغات مخرب کلیک کرده یا در نهایت آلوده شدهاند.
در نسخه مخصوص macOS، این کمپین بدافزارهایی مانند MacSync و Atomic macOS Stealer (AMOS) و همچنین نسخههای جعلی کیفپولهای رمزارزی را منتشر کرده است. این برنامههای جعلی با هدف سرقت Recovery Phrase کیفپولها طراحی شدهاند.
در مقابل، شاخه Windows این فعالیت بدافزار Amatera Stealer و Clipboard Clipperهای رمزارزی مانند AnimateClipper و ZigClipper را توزیع میکند.
بر اساس اطلاعات موجود، حساب تأییدشده Reddit در یک بازه ۴۸ ساعته در اواسط سپتامبر ۲۰۲۶، مجموعاً ۱۰۸ تبلیغ مخرب را منتشر کرده است.
بررسیهای Seqrite Labs نشان میدهد آلودگیهای مرتبط با MacSync عمدتاً در آمریکا مشاهده شده و پس از آن کشورهایی مانند بریتانیا، آلمان، ژاپن، کانادا، فرانسه، سنگاپور، استرالیا، هند و هلند در رتبههای بعدی قرار داشتهاند.
به گفته این شرکت، کمپینهای MacSync عمدتاً مناطقی را هدف قرار میدهند که استفاده سازمانی از macOS در آنها گسترده است و بخشهای فناوری، توسعه نرمافزار و جوامع فعال در حوزه رمزارز و Web3 حضور پررنگی دارند.
Hudson Rock نیز اعلام کرده است که مهاجمان با استفاده از محتوای تبلیغاتی بسیار حرفهای و ظاهراً معتبر، تلاش کردهاند اعتماد کاربران را جلب کنند. استفاده از یک حساب شرکتی تأییدشده نیز باعث میشود کاربران نسبت به محتوای تبلیغاتی منتشرشده از آن اعتماد بیشتری داشته باشند.
حمله ClickFix با تظاهر به دانلود Codex
کمپین دیگری از ClickFix نیز با نمایش یک صفحه دانلود جعلی برای Codex در نتایج جستوجو، کاربران را به سمت صفحات جعلی Google Sites هدایت میکند.
در این حمله، کاربران macOS با دستور مخربی مواجه میشوند که از آنها خواسته میشود آن را در Terminal کپی و اجرا کنند. اجرای این دستور در نهایت به نصب Atomic Stealer روی سیستم منجر میشود.
کاربرانی که از دستگاههای غیر Mac وارد این صفحات شوند، به یک صفحه جعلی و بیخطر هدایت میشوند.
بر اساس بررسی Cato Networks، دستور کپیشده در Terminal ابتدا یک Shell Script Loader را دریافت میکند. این Loader حاوی یک Blob داخلی است که رمزگشایی شده و با استفاده از eval اجرا میشود. در مرحله دوم، یک Shell Script دیگر ایجاد میشود که اجرای خود را ثبت کرده و Payload نهایی با فرمت Mach-O را دریافت میکند.
محققان این فعالیت را بخشی از روند گستردهتری میدانند که در آن مهاجمان از سرویسهای معتبر و حتی چتهای اشتراکی مدلهای زبانی بزرگ (LLM) برای نمایش دستورالعملهای جعلی نصب نرمافزار استفاده میکنند.
این روش به مهاجمان کمک میکند برخی از مکانیزمهای امنیتی مانند هشدارهای مرورگر، بررسی URL و سازوکارهای Safe Browsing را دور بزنند.
گسترش کمپینهای ClickFix علیه کاربران macOS
مایکروسافت نیز در گزارشی که ماه گذشته منتشر کرد، از شناسایی یک کمپین ClickFix علیه کاربران macOS خبر داد که MacSync و Atomic Stealer را منتشر میکرد.
این کمپین از شبکهای شامل دستکم ۲۵۰ دامنه مشابه و جعلی استفاده میکرد. به گفته مایکروسافت، مهاجمان در ادامه روش خود را تغییر داده و از یک سازوکار Fingerprinting در سمت سرور استفاده کردند تا محتوای ClickFix عمدتاً برای کاربرانی نمایش داده شود که مشخصات سیستم آنها با یک مرورگر واقعی macOS مطابقت دارد.
این تکنیک Cloaking میتواند مشاهده فعالیت مخرب را برای Crawlerها، Sandboxها و برخی ابزارهای تحلیل خودکار دشوارتر کند.
مجموع این فعالیتها نشان میدهد ClickFix از یک روش فریب ساده برای اجرای دستورات مخرب، به یک تکنیک انعطافپذیر برای توزیع انواع بدافزارها در سیستمعاملهای مختلف تبدیل شده است؛ در حالی که مهاجمان همزمان از سرویسهای معتبر، تبلیغات آنلاین، مهندسی اجتماعی و زیرساختهای غیرمتمرکز مانند Blockchain برای افزایش ماندگاری و دشوارتر کردن شناسایی کمپینهای خود استفاده میکنند.
نظرات
- در حال بارگذاری…
ثبت نظر
برای ثبت نظر اطلاعات زیر را پر کنید.
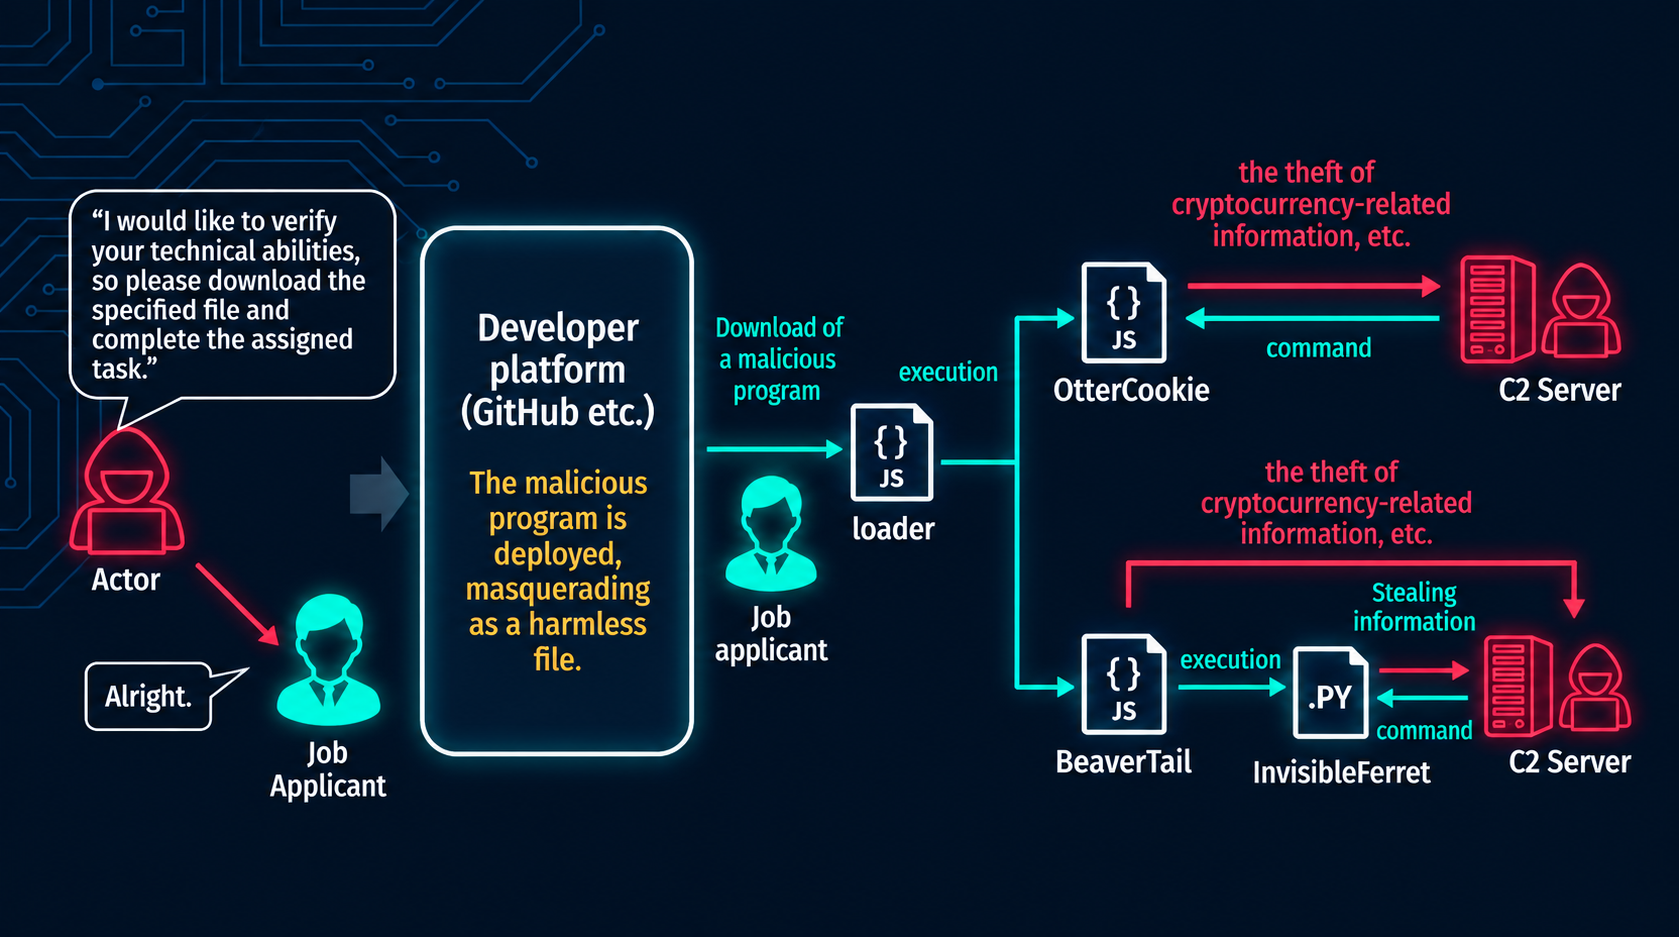
کمپین Contagious Interview با نفوذ به ۳۰ هزار دستگاه، ۱۰.۷۱ میلیون دلار رمزارز سرقت کرد
کمپین Contagious Interview با استفاده از پیشنهادهای شغلی جعلی، بیش از ۳۰ هزار دستگاه را در سراسر جهان آلوده کرده و دستکم ۱۰.۷۱ میلیون دلار رمزارز به سرقت برده است.